Вы настроили DNS-фильтр, чтобы на ваши устройства попадало меньше рекламы, трекеров и фишинговых сайтов. Всё выглядит чисто. Но вдруг снова появляется навязчивая реклама или определённые сайты блокируются не так, как ожидалось. Ощущение, будто фильтр тайком ушёл в отпуск.
Причиной может быть обход DNS. Современные браузеры и сервисы иногда используют собственные зашифрованные пути для DNS-запросов. Это не обязательно плохо. Но это может привести к тому, что выбранные вами правила фильтрации перестают действовать.
Для студентов, людей, которые живут одни, или новичков эта тема особенно запутанна. Поэтому объясняем просто: что происходит с DNS-запросами, что делают DoH и Private Relay и почему важна защита от обхода DNS.
Что общего у DNS с рекламой, трекерами и фишингом
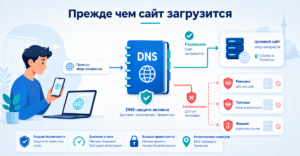
Когда вы открываете сайт, устройство сначала спрашивает, какой адрес стоит за доменом. Такой запрос называется DNS-запросом. Упрощённо: устройство спрашивает указатель в интернете.
Именно здесь работает DNS-фильтрация. Если домен известен рекламой, трекингом или фишингом, фильтр может заблокировать запрос. Тогда страница или элемент вообще не загружается. Это бережёт нервы, сокращает цифровые следы и защищает от многих известных мошеннических сайтов.
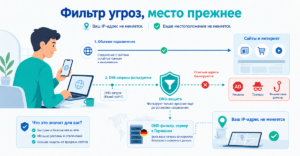
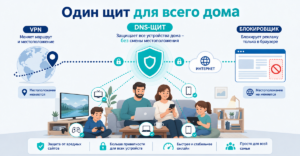
XIBRO SHIELD использует этот подход через туннель WireGuard и DNS-фильтрацию на основе Pi-hole. Важно: это не классический VPN-сервис. Ваш публичный IP-адрес остаётся прежним, и страна подключения тоже не меняется.
Почему DoH и Private Relay могут обходить правила фильтрации
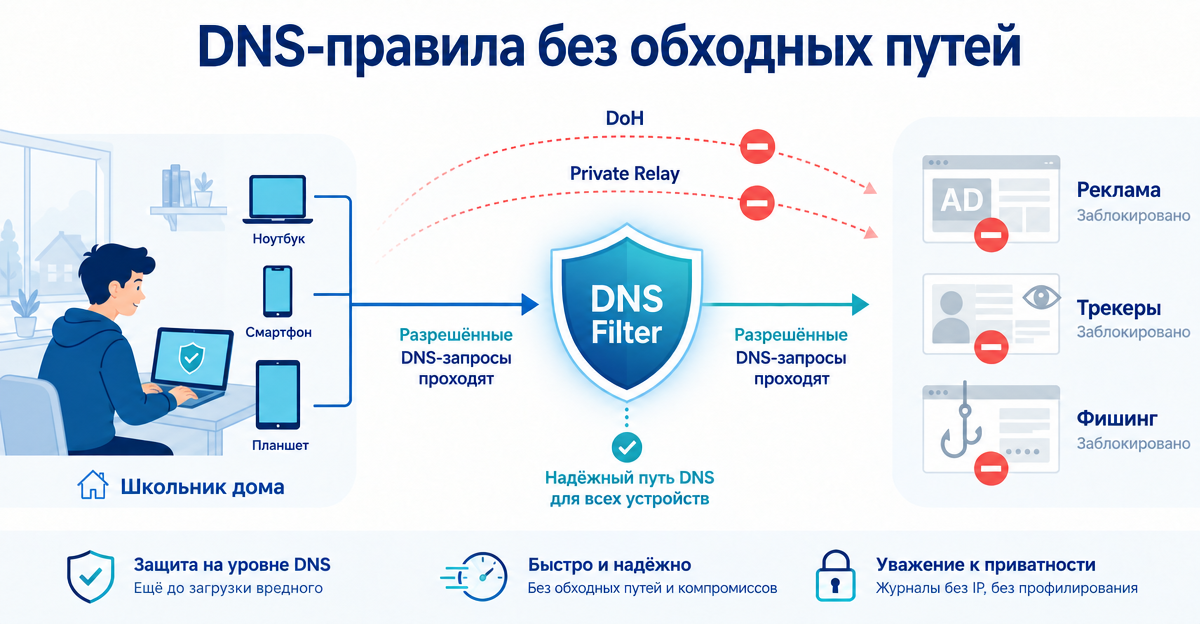
DoH означает DNS over HTTPS. DNS-запросы отправляются зашифрованными через HTTPS-соединение. Это может быть уместно, потому что запрос по дороге сложнее подсмотреть.
Проблема возникает, когда браузер или сервис из-за этого использует уже не настроенный вами DNS-фильтр, а собственного DNS-провайдера. Тогда запрос проходит мимо фильтра. Ваши правила никуда не делись, но стоят, так сказать, не у той двери.
Похожее может произойти с сервисами вроде Private Relay. Они могут использовать альтернативные пути для соединений и DNS-запросов. Для повседневной жизни это звучит удобно. Но для сознательно настроенной фильтрации это может означать: контроль становится неоднородным.
Что означает «Без обхода DNS»
«Без обхода DNS» означает просто: DNS-запросы не должны тайком идти обходными путями. Вместо этого они остаются на предусмотренном пути, чтобы правила фильтрации применялись надёжно.
Это можно представить как кухню в общей квартире. Когда все соблюдают график уборки, там чисто. А когда каждый придумывает собственное правило, быстро появляются липкие столешницы и пассивно-агрессивные записки на холодильнике.
В XIBRO SHIELD для этого во всех тарифах – и в SOLO – есть переключатель «Без обхода DNS» в кабинете. По умолчанию он выключен. Включённый, он блокирует iCloud Private Relay и DoH-адреса известных провайдеров, например Apple, Google, Cloudflare, Quad9 или NextDNS. Так выбранные фильтры остаются активными – учитесь ли вы на ноутбуке, листаете ленту на телефоне или смотрите сериалы на планшете. Это не гарантия от любого обхода: неизвестный DoH-сервис, к которому обращаются напрямую по IP-адресу, на уровне DNS распознать нельзя.
Важно: DNS-фильтрация – это составляющая, а не волшебная палочка
DNS-фильтрация может сократить доступ к известным рекламным, трекинговым и фишинговым доменам. Она делает интернет спокойнее и часто безопаснее. Но она не заменяет полноценного решения для безопасности.
- По-прежнему не открывайте подозрительные вложения.
- Используйте надёжные пароли и двухфакторный вход, где возможно.
- Обновляйте операционную систему, браузер и приложения.
- Будьте осторожны со ссылками в письмах и сообщениях мессенджеров.
XIBRO SHIELD задуман, чтобы упростить эту повседневную жизнь. Настройка занимает всего несколько минут, работает на нескольких устройствах, а в тарифах FAMILIE и ZUHAUSE может защищать и домашнюю сеть через совместимый роутер.
Вывод: фильтру нужен надёжный путь
Если DNS-запросы выдают, к каким доменам хочет обратиться ваше устройство, решающим становится правильный путь DNS. DoH, Private Relay и подобные функции могут быть полезны, но могут и обходить настроенные правила фильтрации.
Кто блокирует DNS over HTTPS или избегает обхода DNS, тот заботится о том, чтобы собственные правила существовали не только на бумаге, а действительно работали в повседневной жизни. Именно для этого создан XIBRO SHIELD как цифровой щит – без смены вашего IP-адреса и без смены страны подключения.
Если хотите более спокойной и чистой интернет-повседневности, загляните на xibro.de и попробуйте XIBRO SHIELD. С 30-дневной гарантией возврата денег можно спокойно проверить, подходит ли он вам.
ПримечаниеСейчас XIBRO SHIELD ещё находится на этапе Early Access – тарифы пока можно активировать только по коду приглашения. Обычная продажа начнётся позже.