Ви налаштували DNS-фільтр, щоб на ваші пристрої потрапляло менше реклами, трекерів і фішингових сайтів. Усе виглядає чисто. Та раптом знову з’являється настирлива реклама або певні сайти блокуються не так, як очікувалося. Відчуття, ніби фільтр потай пішов у відпустку.
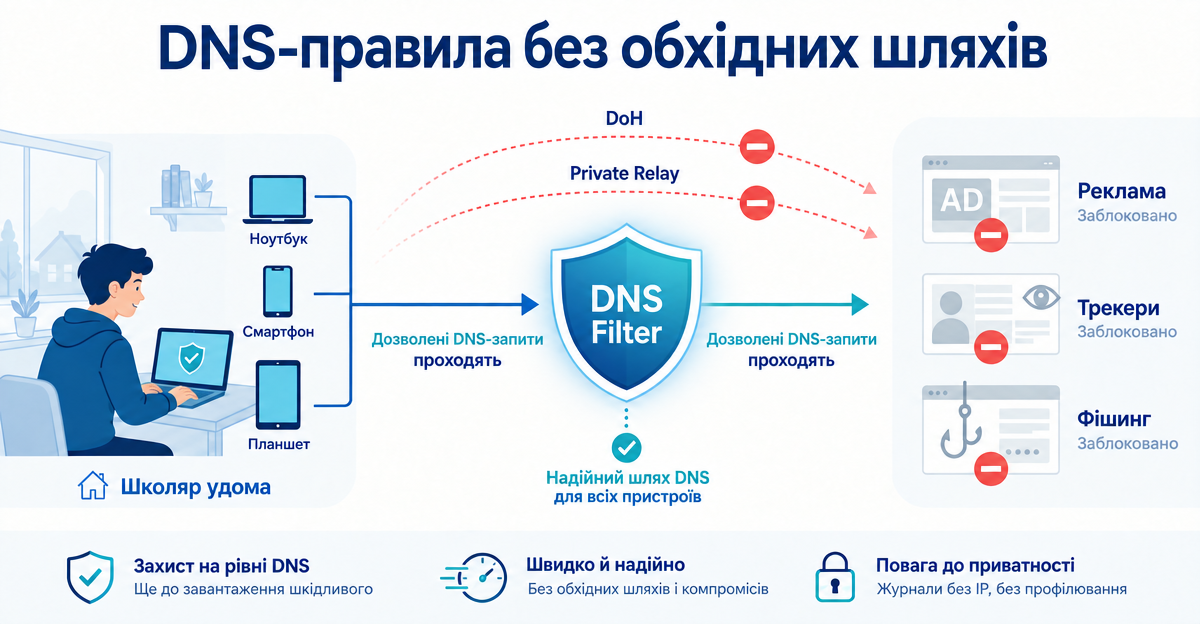
Причиною може бути обхід DNS. Сучасні браузери й сервіси іноді використовують власні зашифровані шляхи для DNS-запитів. Це не обов’язково погано. Але це може призвести до того, що обрані вами правила фільтрації перестають діяти.
Для студентів, людей, що живуть самі, чи новачків ця тема особливо заплутана. Тому пояснюємо просто: що відбувається з DNS-запитами, що роблять DoH і Private Relay і чому важливий захист від обходу DNS.
Що спільного в DNS із рекламою, трекерами й фішингом
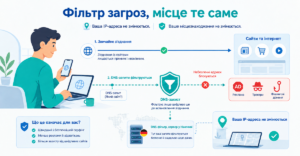
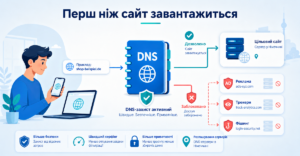
Коли ви відкриваєте сайт, пристрій спершу питає, яка адреса стоїть за доменом. Такий запит називається DNS-запитом. Спрощено: пристрій питає дороговказ в інтернеті.
Саме тут працює DNS-фільтрація. Якщо домен відомий рекламою, трекінгом чи фішингом, фільтр може заблокувати запит. Тоді сторінка чи елемент узагалі не завантажується. Це береже нерви, зменшує цифрові сліди й захищає від багатьох відомих шахрайських сайтів.
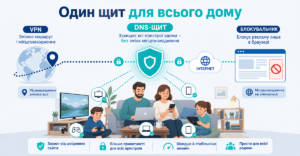
XIBRO SHIELD використовує цей підхід через тунель WireGuard і DNS-фільтрацію на основі Pi-hole. Важливо: це не класичний VPN-сервіс. Ваша публічна IP-адреса лишається тією самою, і країна з’єднання теж не змінюється.
Чому DoH і Private Relay можуть обходити правила фільтрації
DoH означає DNS over HTTPS. DNS-запити надсилаються зашифрованими через HTTPS-з’єднання. Це може бути доречно, бо запит дорогою важче підглянути.
Проблема виникає, коли браузер чи сервіс через це використовує вже не налаштований вами DNS-фільтр, а власного DNS-провайдера. Тоді запит проходить повз фільтр. Ваші правила нікуди не ділися, але стоять, так би мовити, не біля тих дверей.
Схоже може статися із сервісами на кшталт Private Relay. Вони можуть використовувати альтернативні шляхи для з’єднань і DNS-запитів. Для повсякдення це звучить зручно. Але для свідомо налаштованої фільтрації це може означати: контроль стає неоднорідним.
Що означає «Без обходу DNS»
«Без обходу DNS» означає просто: DNS-запити не повинні потай іти обхідними шляхами. Натомість вони лишаються на передбаченому шляху, щоб правила фільтрації застосовувалися надійно.
Це можна уявити як кухню в спільній квартирі. Коли всі дотримуються графіка прибирання, там чисто. А коли кожен вигадує власне правило, швидко з’являються липкі стільниці й пасивно-агресивні записки на холодильнику.
У XIBRO SHIELD для цього в усіх тарифах – і в SOLO – є перемикач «Без обходу DNS» у кабінеті. За замовчуванням він вимкнений. Увімкнений, він блокує iCloud Private Relay і DoH-адреси відомих провайдерів, як-от Apple, Google, Cloudflare, Quad9 чи NextDNS. Так обрані фільтри лишаються активними – чи вчитеся ви на ноутбуці, гортаєте стрічку на телефоні чи дивитеся серіали на планшеті. Це не гарантія від будь-якого обходу: невідомий DoH-сервіс, до якого звертаються напряму за IP-адресою, на рівні DNS розпізнати не можна.
Важливо: DNS-фільтрація – це складник, а не чарівна паличка
DNS-фільтрація може зменшити доступ до відомих рекламних, трекінгових і фішингових доменів. Вона робить інтернет спокійнішим і часто безпечнішим. Але вона не замінює повноцінного рішення безпеки.
- І далі не відкривайте підозрілі вкладення.
- Використовуйте надійні паролі й двофакторний вхід, де можливо.
- Оновлюйте операційну систему, браузер і застосунки.
- Будьте обережні з посиланнями в листах і повідомленнях месенджерів.
XIBRO SHIELD задуманий, щоб спростити це повсякдення. Налаштування займає лише кілька хвилин, працює на кількох пристроях, а в тарифах FAMILIE і ZUHAUSE може захищати й домашню мережу через сумісний роутер.
Висновок: фільтру потрібен надійний шлях
Якщо DNS-запити видають, до яких доменів хоче звернутися ваш пристрій, вирішальним стає правильний шлях DNS. DoH, Private Relay та подібні функції можуть бути корисними, але можуть і обходити налаштовані правила фільтрації.
Хто блокує DNS over HTTPS чи уникає обходу DNS, той дбає, щоб власні правила існували не лише на папері, а справді діяли в повсякденні. Саме для цього створено XIBRO SHIELD як цифровий щит – без зміни вашої IP-адреси й без зміни країни з’єднання.
Якщо хочете спокійнішого й чистішого інтернет-повсякдення, загляньте на xibro.de і спробуйте XIBRO SHIELD. З 30-денною гарантією повернення коштів можна спокійно перевірити, чи він вам пасує.
ПриміткаЗараз XIBRO SHIELD ще перебуває на етапі Early Access – тарифи наразі можна активувати лише за кодом запрошення. Звичайний продаж почнеться пізніше.